¿Qué puedes encontrar en este artículo?
Desde que el DS 44 entró en vigencia en febrero de 2025, la matriz IPER dejó de ser «el Excel que pide la mutualidad» para convertirse en la pieza sobre la que se apoya toda la gestión preventiva de la empresa. Si la matriz está mal construida o desactualizada, el programa de trabajo preventivo, la capacitación y el mapa de riesgos que dependen de ella también lo están.
En la práctica, la mayoría de prevencionistas no tiene problema en saber qué es un peligro. El problema aparece al bajar la metodología a un documento que resista una fiscalización, que refleje los procesos reales y que no quede obsoleto al tercer mes. De eso va esta guía.
¿Qué es la matriz IPER y para qué sirve?
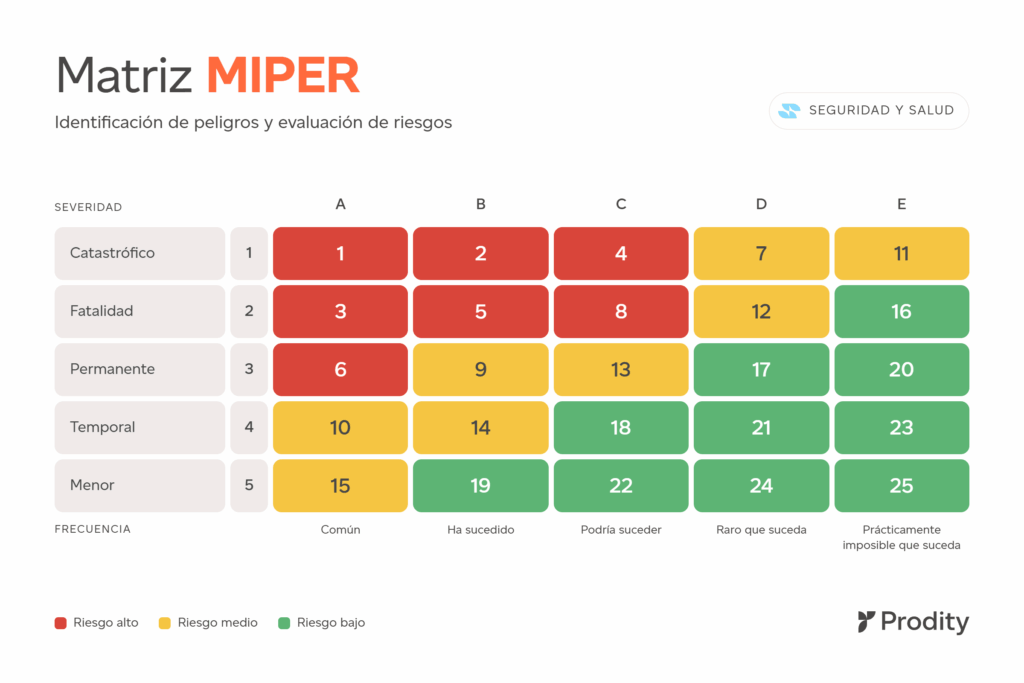
IPER significa Identificación de Peligros y Evaluación de Riesgos. La matriz es el registro estructurado donde se cruzan, para cada proceso, actividad y puesto, los peligros presentes, el riesgo asociado, su valoración y las medidas de control definidas. Cuando la matriz incorpora explícitamente la columna de controles y el riesgo residual, suele hablarse de matriz IPERC (con C de control), y en muchas empresas chilenas también se usa la sigla MIPER.
Su función es triple:
- Priorizar: ordena los riesgos por nivel para decidir dónde invertir primero.
- Justificar: deja evidencia de por qué se eligió cada control y quién responde por él.
- Alimentar el resto del sistema: el programa de trabajo preventivo, la información de riesgos laborales (IRL) a los trabajadores y los procedimientos de trabajo seguro salen de aquí.
La matriz es, en realidad, el paso siguiente a identificar los factores de riesgo laboral: convierte esa lista de factores en decisiones concretas y medibles, dentro del marco más amplio de la gestión de riesgos laborales en Chile.
Cómo hacer una matriz IPER paso a paso
1. Definir el alcance: procesos, actividades y tareas
Antes de hablar de peligros hay que mapear qué se hace. Cada fila de la matriz debería responder a un proceso, una actividad y una tarea concretas, indicando si es rutinaria o no rutinaria, el lugar donde se ejecuta y los puestos expuestos (incluidos contratistas).
Un nivel de detalle demasiado alto («Mantenimiento») esconde los riesgos; uno demasiado bajo genera matrices de 2.000 filas imposibles de mantener. La regla práctica: una fila por tarea que tenga un peligro distinto o un control distinto.
2. Identificar los peligros
Aquí se recorre cada tarea con la gente que la ejecuta, no solo desde la oficina. Conviene trabajar con una tipología cerrada para no depender de la memoria del evaluador: peligros físicos, químicos, biológicos, ergonómicos, mecánicos, eléctricos y psicosociales, más los factores humanos y organizacionales que los agravan.
Dos puntos que se olvidan con frecuencia: los riesgos psicosociales y de violencia en el trabajo, que tras la Ley Karin deben estar identificados y conectados con el protocolo de prevención, y la perspectiva de género que incorpora el DS 44, que obliga a revisar si la exposición afecta de forma diferente a trabajadoras y trabajadores.
3. Evaluar probabilidad y consecuencia
Cada riesgo se valora combinando la probabilidad de que el evento ocurra con la consecuencia (severidad) si ocurre. Las escalas más usadas en Chile son de 3×3 o 5×5, y el resultado suele expresarse como un valor numérico:
Nivel de riesgo = Probabilidad × Consecuencia
Lo importante no es qué escala se elige, sino que los criterios de cada nivel estén escritos y sean los mismos para todos los evaluadores. Si «probabilidad media» significa algo distinto para cada supervisor, la matriz pierde comparabilidad. Para elegir o combinar metodologías (análisis de causa, bow-tie, HAZOP, FMEA), la norma de referencia es la ISO 31010 y sus herramientas de evaluación de riesgos.
4. Clasificar el nivel de riesgo
Con el valor obtenido se asigna una categoría (por ejemplo: tolerable, moderado, importante, intolerable) y un criterio de actuación asociado: qué nivel exige detener la tarea, cuál requiere controles adicionales en un plazo y cuál se acepta con los controles actuales. Esa tabla de aceptabilidad tiene que estar aprobada por la dirección, porque es una decisión de gestión, no técnica.
5. Aplicar la jerarquía de controles
Para cada riesgo no aceptable se definen controles siguiendo el orden clásico:
- Eliminación del peligro.
- Sustitución por algo menos peligroso.
- Controles de ingeniería (resguardos, ventilación, bloqueos).
- Controles administrativos (procedimientos, permisos de trabajo, rotación, capacitación).
- Elementos de protección personal, como última barrera.
Cada control necesita un responsable, un plazo y una forma de verificar que funciona. Después se vuelve a valorar el riesgo con los controles aplicados: ese es el riesgo residual, y es lo que convierte la evaluación en una matriz IPERC útil de verdad.

Errores que invalidan una matriz IPER ante Sernageomin o la Inspección del Trabajo
En fiscalizaciones, el problema rara vez es que no exista la matriz. Lo que se observa es que no refleja la realidad. Los errores más habituales:
- Matriz genérica o copiada: plantillas descargadas o heredadas de otra faena, sin relación con las tareas que se ejecutan. Es lo primero que detecta un fiscalizador al contrastarla con lo que ve en terreno.
- Sin fecha de revisión ni control de versiones: no se puede demostrar cuándo se evaluó cada riesgo ni qué cambió.
- Accidentes que no la actualizan: un incidente grave en una tarea que figura como «riesgo tolerable» es la señal más clara de una matriz muerta.
- Controles sin responsable ni verificación: «usar EPP» o «trabajar con precaución» no son medidas de control evaluables.
- Abuso del EPP y lo administrativo: si casi todos los controles están en los dos últimos niveles de la jerarquía, la matriz no demuestra una gestión preventiva real.
- Contratistas fuera de la matriz: en minería e industria, buena parte de la exposición la asumen empresas contratistas y subcontratistas.
- Sin participación de los trabajadores ni del Comité Paritario: el DS 44 refuerza su rol en la revisión de la matriz y las medidas.
En minería, además, la matriz tiene que sostener lo que exige el DS 132 de Sernageomin, y en el resto de sectores se lee junto con las obligaciones de la Ley 16.744 y el DS 594.
Matriz IPER vs. ART vs. AST vs. ISO 31010: cuándo usar cada herramienta
Son herramientas complementarias que trabajan a distinta escala:
| Herramienta | Nivel | Cuándo se usa | Quién la hace |
|---|---|---|---|
| Matriz IPER / IPERC | Estratégico: toda la organización | Base permanente de la gestión preventiva; se revisa periódicamente y ante cambios | Prevención de riesgos con líneas de mando y trabajadores |
| ART (Análisis de Riesgo del Trabajo) | Operativo: tarea concreta | Antes de ejecutar una tarea, especialmente crítica o no rutinaria | Supervisor y equipo que ejecuta |
| AST (Análisis Seguro de Trabajo) | Operativo: pasos de la tarea | Para desglosar una tarea en etapas y definir controles por paso | Supervisor y trabajadores |
| ISO 31010 | Metodológico | Para elegir la técnica de evaluación adecuada (bow-tie, HAZOP, FMEA…) | Especialistas en riesgos |
La lógica es que la matriz define qué riesgos existen y cómo se controlan, y el ART o el AST aterrizan esos controles en el día a día. Si un ART identifica un peligro que no está en la matriz, la matriz debe actualizarse. Explicamos las diferencias en detalle, con el caso real de Colbún, en diferencia entre ART, AST y ECF.
¿Quieres ver cómo Prodity trasforma tus procesos EHSQ & ESG?
Cómo mantener la matriz IPER viva
Construir la matriz es un proyecto; mantenerla es un proceso.
Qué pasa una vez generada la matriz
Aprobar la matriz no es el final, es el punto de partida del ciclo preventivo:
- Validación y aprobación: revisión por las jefaturas de área y el Comité Paritario o delegado de seguridad, aprobación de la dirección y registro como versión vigente con fecha.
- Traslado al programa de trabajo preventivo: cada control se convierte en una acción con responsable, plazo y recursos.
- Difusión a los trabajadores: la IRL de cada puesto se construye a partir de sus riesgos, y se actualizan el mapa de riesgos y la señalética.
- Documentos operativos: procedimientos de trabajo seguro, permisos de trabajo y formatos de ART/AST para las tareas críticas se alinean con la matriz.
- Ejecución de controles: medidas de ingeniería, capacitaciones y entrega de EPP.
- Seguimiento y verificación: inspecciones, observaciones de conducta y auditorías comprueban que los controles existen y funcionan.
- Retroalimentación: accidentes, incidentes, peligros nuevos detectados en un ART o hallazgos de fiscalización vuelven a la matriz.
- Nueva versión: se actualiza la evaluación, se registra qué cambió y por qué, y el ciclo vuelve a empezar.
Qué la mantiene vigente
- Revisión periódica planificada, con fecha y responsable. La práctica habitual es al menos anual, aunque el calendario debe ajustarse al nivel de riesgo de cada área.
- Revisión por evento: cambios de proceso, maquinaria o layout, nuevas sustancias, nuevos puestos, accidentes e incidentes, hallazgos de auditoría y observaciones de fiscalización.
- Trazabilidad: quién evaluó, con qué criterios, qué cambió respecto a la versión anterior y por qué.
- Conexión con el resto del sistema: si un control de la matriz no aparece como acción en el programa de trabajo preventivo, no se va a ejecutar.
- Retroalimentación desde terreno: ART, inspecciones, reportes de condiciones inseguras y ECF deberían alimentar la matriz, no quedarse en carpetas separadas.
Aquí está el cuello de botella real. Con la matriz en Excel, cada revisión implica buscar la última versión, rastrear quién tocó qué y reconciliar a mano los cambios de varias faenas. El resultado es previsible: la matriz se actualiza cuando hay una auditoría encima.
Ya confían en Prodity en Chile…

Cómo un software EHSQ facilita la matriz IPER
La diferencia entre una matriz IPER en Excel y una matriz digitalizada no es estética. Es la diferencia entre un documento que se reconstruye antes de cada fiscalización y un registro que se mantiene solo con la operación diaria.
Con un software EHSQ como Prodity, la matriz deja de ser un archivo aislado:
- Criterios homogéneos: escalas de probabilidad y consecuencia configuradas una sola vez y aplicadas igual en todas las faenas y centros.
- Versionado automático: cada cambio queda registrado con fecha, autor y motivo, listo para enseñar en una auditoría.
- Controles convertidos en acciones: cada medida se asigna a un responsable con plazo y seguimiento, conectada con el plan de acción y el programa preventivo.
- Conexión con incidentes, inspecciones y ART: un accidente o una observación de terreno dispara la revisión de los riesgos asociados.
- Visibilidad multi-sitio: dashboards con los riesgos intolerables abiertos, controles vencidos y áreas pendientes de revisión.
Prodity no reemplaza el criterio técnico ni incorpora por sí mismo el marco normativo: lo que hace es darle al equipo de prevención una estructura trazable y auditable para cumplirlo. Empresas como Colbún, Salfa y Grenergy gestionan ya su prevención de riesgos en Chile con Prodity.
Si su matriz vive hoy en varias versiones de Excel, solicite una demo de Prodity y vea cómo quedaría digitalizada con sus propios procesos.
Preguntas Frecuentes
¿Es obligatorio tener una matriz IPER en Chile?
Sí. El DS 44, vigente desde el 1 de febrero de 2025, obliga a toda entidad empleadora a identificar peligros y evaluar riesgos y a dejarlo documentado en una matriz, que es la base del programa de trabajo preventivo. Se complementa con la Ley 16.744, el DS 594 y, en minería, el DS 132. La obligación aplica con independencia del tamaño de la empresa, aunque la complejidad de la matriz varía.
¿Cada cuánto tiempo hay que actualizar la matriz IPER?
Debe revisarse de forma periódica y siempre que cambien las condiciones de trabajo: nuevos procesos, equipos o sustancias, accidentes e incidentes, o hallazgos de auditoría. La práctica habitual es una revisión completa al menos una vez al año. Lo difícil no es la revisión anual, sino no perder las revisiones por evento; por eso muchas empresas conectan la matriz con su registro de incidentes en un software EHSQ.
¿Qué diferencia hay entre matriz IPER y matriz de riesgos ISO 31000?
La ISO 31000 es un marco general de gestión de riesgos aplicable a cualquier tipo de riesgo (financiero, operativo, reputacional). La matriz IPER es una aplicación concreta de esa lógica a la seguridad y salud en el trabajo, con peligros, exposición de personas y jerarquía de controles. Una empresa con ISO 45001 suele integrar ambas en un mismo sistema de gestión.
¿Quién debe elaborar y aprobar la matriz IPER en una empresa?
La elaboración suele liderarla el departamento o asesor de prevención de riesgos, con participación de supervisores, trabajadores que ejecutan las tareas y el Comité Paritario o delegado de seguridad. La aprobación corresponde a la dirección de la empresa, que asume los criterios de aceptabilidad y los recursos para los controles. Dejar registro de quién participó y quién aprobó cada versión es clave ante una fiscalización.
¿Qué pasa si la matriz IPER no está actualizada ante una fiscalización?
Puede derivar en observaciones, multas y, si hay un accidente, en responsabilidades para la empresa por no haber gestionado un riesgo conocido. Una matriz desactualizada también debilita la defensa ante un sumario, porque no demuestra que los controles estuvieran definidos. Tener historial de versiones y trazabilidad de cada revisión, algo que un software EHSQ genera de forma automática, es la mejor protección.
¿Cuál es la diferencia entre matriz IPER y matriz IPERC?
Es sobre todo una cuestión de alcance. La matriz IPERC añade de forma explícita la determinación de controles y la valoración del riesgo residual. En la práctica, cualquier matriz que quiera ser útil y resistir una auditoría debería incluir esa parte de control.